Administración de la Iglesia
Seguridad en la app de la iglesia: roles, permisos y privacidad
Por Equipo de Church By Faith · · 6 min de lectura
¿Quién en su iglesia debería ver el teléfono de un miembro, una petición de oración privada o un registro de ofrendas? Una guía práctica sobre roles, permisos y privacidad.
Una iglesia guarda algunos de los datos más personales que alguien puede compartir: un matrimonio en crisis, un diagnóstico, el nombre de un niño, un diezmo mensual. Cuando esa información pasa a un programa, la pregunta ya no es solo "¿está seguro?", sino "¿quién en nuestra iglesia puede ver qué?". Esta guía recorre los roles, permisos y decisiones de privacidad que protegen a su congregación sin frenar el ministerio.
Por qué los datos de la iglesia necesitan un cuidado especial
La mayoría de los problemas con datos en las iglesias no son ataques espectaculares. Son errores comunes: un voluntario que conserva un acceso de administrador que ya no necesita, una hoja de cálculo con teléfonos enviada a la lista equivocada, una petición de oración leída por más personas de las que su autor esperaba.
La información de la iglesia es delicada de tres maneras distintas:
- Datos personales: direcciones, teléfonos, cumpleaños, nombres de los hijos.
- Datos pastorales: peticiones de oración, conversaciones de cuidado, situaciones familiares.
- Datos financieros: quién ofrendó, cuánto y con qué frecuencia.
Cada tipo merece sus propias reglas. El tesorero necesita los registros de ofrendas, pero no las peticiones de oración. Un pastor de cuidado necesita las peticiones, pero no los totales de ofrendas. Un líder de grupo pequeño necesita los nombres y teléfonos de su grupo, no los de toda la iglesia. La buena seguridad empieza por reconocer que "el personal" no es un solo grupo.
Roles y permisos: el mínimo necesario, explicado con sencillez
Un rol es un conjunto de permisos que se asigna a un tipo de persona. Un permiso es una capacidad concreta, como "ver los teléfonos de los miembros" o "exportar los datos de ofrendas".
El principio que conviene seguir es el del mínimo privilegio: dé a cada persona lo que necesita para su ministerio, y nada más. En la práctica:
- Haga una lista de las tareas reales, no de los títulos. ¿Quién aprueba a los miembros nuevos? ¿Quién lee las peticiones privadas? ¿Quién maneja el dinero? ¿Quién modera los grupos?
- Asigne a cada tarea el rol más limitado que la cubra. No convierta a todos en administradores solo porque es más fácil.
- Mantenga pocos administradores completos. En una iglesia pequeña, dos o tres personas de confianza suelen bastar.
- Separe el dinero del ministerio. Quien registra las ofrendas no debería ser la única persona que las revisa.
- Revise los accesos cada trimestre. Cuando un voluntario deja su servicio, quítele el acceso esa misma semana.
- Cuidado con quien se da más permisos. Un buen sistema no deja que alguien se otorgue más acceso a sí mismo.
Proteja primero lo más privado
Hay información que debe ser privada incluso para el liderazgo. Al evaluar una app para iglesias, pregunte cómo maneja lo siguiente:
Peticiones de oración
Cada miembro debería elegir quién ve cada petición: toda la iglesia, solo los líderes, o una petición privada para el equipo pastoral. También debería poder compartir una petición sin su nombre, y "anónimo" debe significar anónimo en el sistema, no solo oculto en la pantalla.
Mensajes privados y diarios
Si los miembros pueden escribirse entre sí, esas conversaciones deben ser privadas para quienes participan en ellas. Un diario de oración personal solo debería poder leerlo quien lo escribió. Explíquele a su congregación con claridad qué puede y qué no puede ver el personal. La confianza crece cuando no hay sorpresas.
Datos de contacto y el directorio
Muchos miembros están contentos de que su grupo pequeño tenga su teléfono, pero no toda la congregación. El directorio de la iglesia debe ser voluntario, y cada persona debe elegir qué datos aparecen.
Registros de ofrendas
La información de ofrendas solo debería verla quien la administra, y los datos de las tarjetas nunca deberían guardarse en el sistema de la iglesia.
Inicio de sesión y seguridad de las cuentas
Hasta los mejores permisos fallan si es fácil apoderarse de una cuenta. Algunos puntos básicos:
- Active la verificación en dos pasos para todos los que tienen acceso de administración o pastoral. Una app de autenticación en el teléfono es una buena opción, y deben guardar los códigos de recuperación en un lugar seguro.
- Nunca compartan contraseñas. Cada persona tiene su propia cuenta, así se puede saber quién hizo qué.
- Revise la actividad de inicio de sesión si algo le parece extraño.
- Ofrezca una salida clara. Los miembros deberían poder eliminar su cuenta sin tener que llamar a la oficina.
Preguntas para cualquier proveedor de software para iglesias
Antes de confiarle su congregación a una plataforma, pregunte:
- ¿Cómo se mantienen los datos de nuestra iglesia separados de los de otras iglesias?
- ¿Podemos limitar por separado quién ve teléfonos, peticiones de oración y ofrendas?
- ¿El personal puede leer los mensajes privados de los miembros? (La respuesta honesta debe ser clara, sea cual sea.)
- ¿Queda registro de quién exportó datos o cambió la configuración?
- ¿Podemos llevarnos nuestros datos si nos vamos?
- ¿Qué certificaciones de seguridad tienen y cuáles no? Un proveedor confiable responde esto directamente.
Cómo lo resuelve Church By Faith
Church By Faith le da a cada iglesia su propio espacio, aislado a nivel de base de datos. Si alguna página llegara a omitir una verificación, no devolvería nada, en lugar de mostrar los registros de otra iglesia.
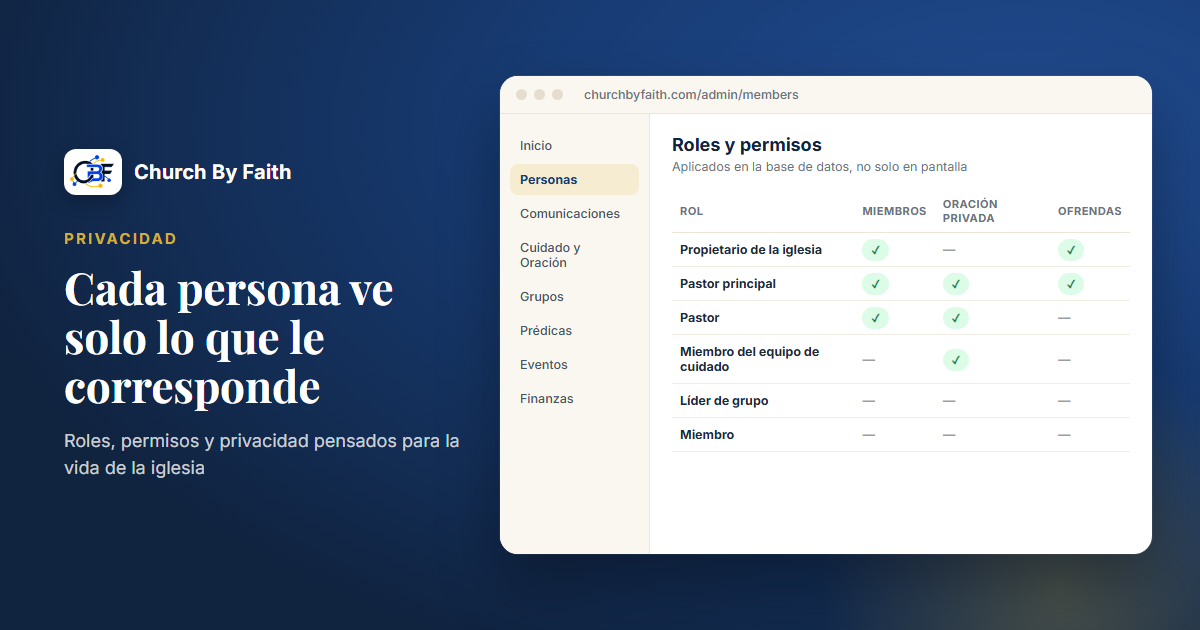
Hay siete roles incorporados: Propietario de la iglesia, Pastor principal, Pastor, Miembro del equipo de cuidado, Líder de grupo, Miembro e Invitado. Detrás de ellos hay 81 permisos con nombre, que aplica la base de datos y no solo la pantalla. La delegación está protegida: nadie puede cambiar sus propios permisos ni otorgar uno que no tiene, y solo un propietario puede cambiar a un propietario. En el plan Premium puede otorgar roles y permisos avanzados persona por persona. La cantidad de administradores depende del plan, como se ve en la página de precios. Los cambios en exportaciones, configuración y eliminaciones quedan en un registro de auditoría.
La privacidad forma parte de las herramientas de cada día:
- Las peticiones de oración ofrecen "Toda la iglesia", "Solo los líderes" o "Privada", además de "Compartir sin mi nombre", que la base de datos respeta de modo que ni los líderes ven quién la pidió. Las peticiones privadas llegan por defecto al Pastor principal, a los Pastores y al equipo de cuidado, no al Propietario de la iglesia.
- Los mensajes directos entre miembros son privados. Un administrador solo ve un mensaje si un participante lo reporta. El chat de grupo es distinto a propósito: los líderes de grupo y los administradores pueden leerlo y moderarlo, así que avise a sus grupos.
- El diario de oración privado (desde el plan Growth) solo lo puede leer su autor.
- El correo y el teléfono en la lista de miembros solo los ve el personal con permiso de gestión de miembros. El directorio está apagado hasta que la iglesia lo activa, y cada miembro elige qué aparece.
- Las ofrendas: las ofrendas con tarjeta, que hoy funcionan solo para nuestro ministerio fundador, usan un pago alojado, así que los datos de la tarjeta nunca pasan por la app; las demás iglesias registran las ofrendas enviadas por Zelle, cheque, efectivo o transferencia.
El inicio de sesión admite contraseña o un código enviado por correo, verificación en dos pasos opcional con una app de autenticación y códigos de recuperación, y un registro de actividad. Los miembros pueden eliminar su propia cuenta. Los registros de ofrendas se conservan siete años, desvinculados de la cuenta de la persona.
Para ser claros sobre lo que no es: Church By Faith no afirma tener certificación SOC 2 ni HIPAA, y no ofrece inicio de sesión único (SSO). Si su iglesia los necesita, pídale a cualquier proveedor pruebas por escrito. Si tiene preguntas sobre una situación concreta, hable con el equipo.
Lista rápida
- Anote las tareas reales del ministerio y asigne a cada una el rol más limitado.
- Mantenga los administradores completos en un grupo pequeño y de confianza.
- Separe a quien maneja el dinero de quien atiende el cuidado pastoral.
- Deje que cada miembro elija quién ve sus peticiones de oración.
- Explique a la congregación qué puede y qué no puede leer el personal.
- Exija verificación en dos pasos a los líderes.
- Revise los accesos cada trimestre y retírelos en cuanto alguien deje su servicio.
Conozca en la página de funciones cómo Church By Faith protege la información de sus miembros con roles, permisos y aislamiento a nivel de base de datos.